


 Tin Khu Vực

Chủ động khả năng ứng phó
Quá trình chuyển đổi số và phát triển kinh tế số tại Việt Nam đang khiến doanh nghiệp ngày càng phụ thuộc vào hệ thống công nghệ, dữ liệu và các nền tảng kết nối. Đồng thời, cũng mở rộng không gian cho các nguy cơ rủi ro an ninh mạng. Trong đó, tốc độ phát hiện và khai thác lỗ hổng bảo mật của các cuộc tấn công mạng ngày càng rút ngắn, tạo sức ép lớn lên khả năng nhận diện và ứng phó của doanh nghiệp.
Theo số liệu của Trung tâm Ứng cứu khẩn cấp không gian mạng Việt Nam (VNCERT), trong 6 tháng đầu năm 2026, đã ghi nhận khoảng hai triệu cảnh báo tấn công mạng. Trong đó, gần 50% cuộc tấn công này có gắn với AI, chủ yếu nhằm tự động hóa quá trình dò quét lỗ hổng, lây nhiễm mã độc và xâm nhập hệ thống.
Trong khi đó, theo Viettel Cyber Security, số vụ lộ, lọt dữ liệu được hệ thống Viettel Threat Intelligence ghi nhận trong 6 tháng đầu năm 2026 cũng tăng đến 58,1% so với cùng kỳ năm 2025. Các vụ việc liên quan đến hơn 978,7 triệu bản ghi và gần 6,8 TB dữ liệu được đưa lên thị trường ngầm.
Quá trình chuyển đổi số và phát triển kinh tế số khiến doanh nghiệp ngày càng phụ thuộc vào hệ thống công nghệ, dữ liệu và các nền tảng kết nối.
Cùng với sự hoàn thiện của khung pháp lý về an ninh mạng tại Việt Nam, yêu cầu đặt ra là doanh nghiệp phải chuyển từ cách tiếp cận xử lý sự cố sang quản trị rủi ro chủ động, dựa trên mức độ ưu tiên và bối cảnh vận hành.
Trao đổi với phóng viên Báo Công Thương, ông Nhân Đặng, Cố vấn giải pháp kỹ thuật tại Công ty ManageEngine Việt Nam (Tập đoàn công nghệ Zoho Corporation) khẳng định, môi trường an ninh mạng tại Việt Nam ngày càng bài bản. Sự thay đổi này đặc biệt phù hợp trong bối cảnh Việt Nam đang tăng cường khung pháp lý về an ninh mạng, đẩy mạnh chuyển đổi số và phát triển kinh tế số. Theo đó, Luật An ninh mạng có hiệu lực từ ngày 1/7/2026 đã tạo khung pháp lý rộng lớn hơn cho công tác bảo vệ an ninh mạng, đồng thời quy định rõ trách nhiệm của các tổ chức, cá nhân liên quan.
Bên cạnh đó, bức tranh pháp lý cũng dần hoàn thiện và phát triển nhanh chóng khi vào tháng 8/2026 vừa qua, Chính phủ đã ban hành Nghị định số 331/2026/NĐ-CP về bảo vệ an ninh mạng đối với hệ thống thông tin. Trong đó, có các quy định cụ thể về bảo vệ hệ thống thông tin, sản phẩm và dịch vụ an ninh mạng, lực lượng chuyên trách bảo vệ an ninh mạng, cùng các quy định xử phạt vi phạm hành chính trong lĩnh vực an ninh mạng và bảo vệ dữ liệu cá nhân.
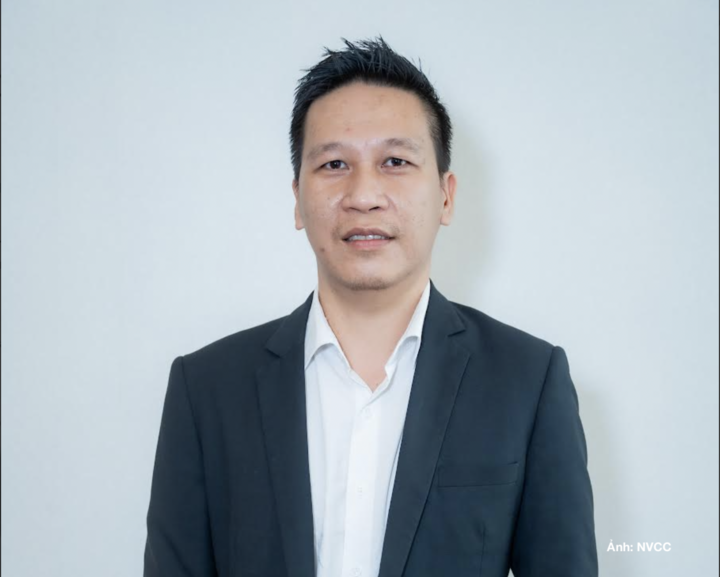
Ông Nhân Đặng, Cố vấn giải pháp kỹ thuật tại Công ty ManageEngine Việt Nam (Tập đoàn công nghệ Zoho Corporation).
“Điều này càng củng cố thêm tầm quan trọng của việc mở rộng an ninh mạng vượt ra khỏi phạm vi của bộ phận công nghệ thông tin. Thay vào đó, năng lực quản trị rủi ro và khả năng ứng phó với các mối đe dọa an ninh mạng cần trở thành trách nhiệm chung của toàn tổ chức và doanh nghiệp trong bối cảnh phát triển mới của đất nước”, ông Nhân Đặng nói.
Thách thức “đồng hồ đếm ngược” với doanh nghiệp
Tuy nhiên, chuyên gia cũng chỉ ra rằng, trong lĩnh vực an toàn thông tin, trước đây chúng ta thường coi khoảng thời gian từ lúc một lỗ hổng được phát hiện đến khi kẻ tấn công khai thác thành công là vấn đề thuần túy về mặt kỹ thuật, thì trong bối cảnh hiện nay, vấn đề này đã trở thành bài toán về khả năng ứng phó, quản trị rủi ro và tốc độ ra quyết định của doanh nghiệp.
Một lỗ hổng mới phát hiện không đồng nghĩa với việc tổ chức đã bị xâm nhập, nhưng nó chính là mốc kích hoạt “đồng hồ đếm ngược”. Theo ông Nhân Đặng, dữ liệu từ Zero Day Clock cho thấy, trong nửa đầu năm 2026, có tới 134 lỗ hổng bảo mật đã bị khai thác ngay từ trước khi chúng được công khai. Điều này cho thấy, các chuyên gia bảo mật có rất ít thời gian để ứng phó với các lỗ hổng mới nổi. Đội ngũ an ninh mạng cần xác định xem hệ thống của mình có bị ảnh hưởng hay không, khoanh vùng các tài sản có nguy cơ, đánh giá tác động tiềm tàng, đưa ra phương án xử lý và tiến hành khắc phục lỗ hổng đó.
Thách thức đối với các doanh nghiệp Việt Nam là chiếc “đồng hồ đếm ngược” này lại không do họ kiểm soát. Kẻ tấn công sẽ không chờ đợi các cuộc họp phê duyệt thay đổi nội bộ, chu kỳ cập nhật phần mềm hàng tháng hay đợt bảo trì tiếp theo để thực hiện đòn tấn công.
“Doanh nghiệp thường có thói quen đánh giá công tác quản lý lỗ hổng bảo mật qua các con số: phát hiện bao nhiêu lỗ hổng, triển khai bao nhiêu bản vá và còn tồn đọng bao nhiêu điểm yếu… Những con số này tuy hữu ích nhưng chưa phản ánh đầy đủ bức tranh toàn cảnh. Cùng một lỗ hổng nhưng mức độ rủi ro có thể rất khác nhau, tùy vào hệ thống mà nó xuất hiện. Do đó, câu hỏi thiết thực hơn là: Những lỗ hổng nào thực sự có thể trở thành con đường cho kẻ tấn công mạng xâm nhập vào doanh nghiệp?”, ông Nhân Đặng cho biết.
Điều này đặt ra yêu cầu doanh nghiệp phải tối ưu hoá các quy trình để cải thiện tốc độ xử lý các lỗ hổng. Tuy nhiên, bản chất của tự động hóa không phải là thay thế con người, mà là giải phóng thời gian để các chuyên gia bảo mật đưa ra các quyết định quan trọng đúng lúc.
“Nền kinh tế số tại Việt Nam đang tạo ra nhiều hệ thống kết nối hơn, nhiều dịch vụ số hơn và sự phụ thuộc lớn hơn vào công nghệ. Đồng thời, khung pháp lý quốc gia cũng ngày càng nhấn mạnh vào việc bảo vệ an ninh mạng bài bản. Do đó, các tổ chức và doanh nghiệp tại Việt Nam không nhất thiết phải xây dựng một môi trường an ninh hoàn hảo ngay lập tức rồi mới tính đến chuyện nâng cao năng lực ứng phó. Một khởi đầu thực tế hơn là tăng cường khả năng kiểm soát tài sản, thiết lập thứ tự ưu tiên xử lý rõ ràng và tự động hóa các quy trình lặp đi lặp lại. Điều này cũng đòi hỏi sự thay đổi trong cách đối thoại giữa bộ phận an ninh mạng, công nghệ thông tin và lãnh đạo doanh nghiệp. Doanh nghiệp không thể kiểm soát tốc độ thích ứng của kẻ tấn công. Tuy nhiên, họ có thể chủ động kiểm soát tốc độ nhận diện rủi ro của chính mình và chuyển hóa sự hiểu biết đó thành hành động”, ông Nhân Đặng nói.
Theo các chuyên gia an ninh mạng, hệ thống cảnh báo sớm không thể thay thế các lớp bảo vệ bên trong doanh nghiệp. Trong bối cảnh AI đang rút ngắn thời gian khai thác lỗ hổng, yêu cầu đặt ra không chỉ là phát hiện nguy cơ sớm mà còn phải chuyển cảnh báo thành hành động ngăn chặn trước khi kẻ tấn công xâm nhập sâu vào hệ thống.