

 Tin Khu Vực

Kiểm soát dữ liệu huấn luyện
Tiếp tục chương trình Kỳ họp thứ Hai, Quốc hội khóa XVI, thừa ủy quyền của Thủ tướng Chính phủ, Đại tướng Lương Tam Quang, Bộ trưởng Bộ Công an trình bày Tờ trình tóm tắt dự án Luật An ninh dữ liệu. Chủ nhiệm Ủy ban Quốc phòng, An ninh và Đối ngoại của Quốc hội trình bày Báo cáo tóm tắt thẩm tra dự án Luật.
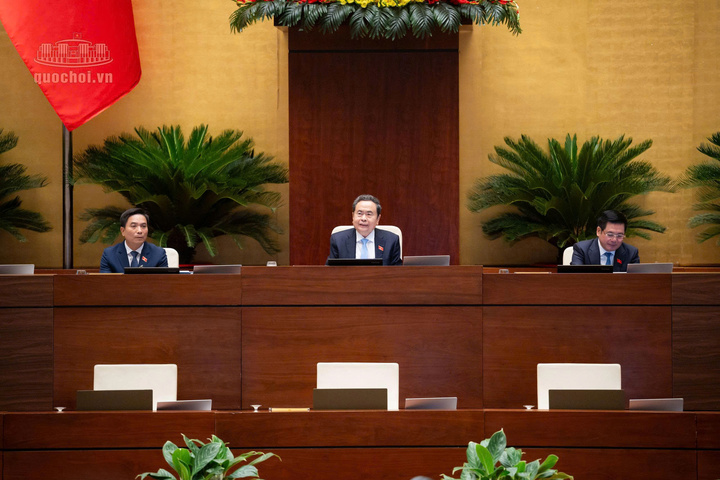
Quốc hội nghe tờ trình và báo cáo thẩm tra về các dự án luật.
Bảo đảm an ninh dữ liệu trong ứng dụng trí tuệ nhân tạo cùng công nghệ mới là một trong 06 chính sách được dự thảo Luật thể chế hóa. Theo Tờ trình số 753/TTr-CP ngày 29/9/2026, trí tuệ nhân tạo, máy tính lượng tử làm phát sinh rủi ro mới, trong đó có nguy cơ dữ liệu đã mã hóa bị thu thập để giải mã trong tương lai.
Tại Điều 15, dự thảo xác định công nghệ mới là công nghệ đang được nghiên cứu, thử nghiệm hoặc bắt đầu ứng dụng, làm phát sinh nguy cơ mới với an ninh dữ liệu, thuộc danh mục do Chính phủ quy định. Tổ chức, cá nhân nghiên cứu, phát triển, cung cấp, triển khai công nghệ mới, hệ thống trí tuệ nhân tạo xử lý dữ liệu từ Cấp độ 3 trở lên phải tích hợp biện pháp bảo vệ an ninh dữ liệu từ khâu thiết kế.
Dữ liệu huấn luyện, dữ liệu kiểm thử phải có nguồn gốc hợp pháp; tổ chức phải kiểm soát tính nguyên vẹn, phòng, chống đầu độc dữ liệu. Dự thảo yêu cầu áp dụng biện pháp kỹ thuật ngăn việc trích xuất, suy ngược, tái tạo trái phép dữ liệu huấn luyện thông qua truy vấn, khai thác mô hình; kiểm soát quyền truy cập, lưu nhật ký sự kiện an ninh với dữ liệu huấn luyện; cô lập, khắc phục, báo cáo khi có sự cố.
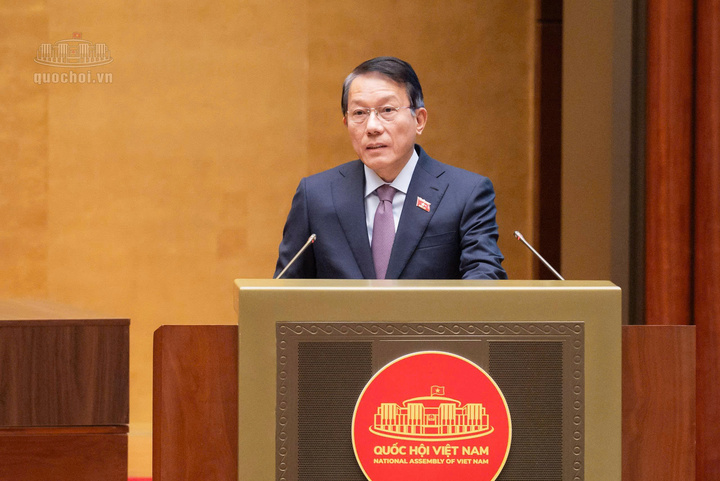
Bộ trưởng Bộ Công an, Đại tướng Lương Tam Quang.
Với hệ thống trí tuệ nhân tạo được cấp quyền tự động lập kế hoạch, quyết định hoặc thực hiện hành động mà không cần con người phê duyệt từng hành động, dự thảo yêu cầu định danh riêng hệ thống, phân quyền ở mức tối thiểu, giới hạn phạm vi hành động, ghi nhật ký. Con người phải có thể can thiệp, tạm dừng, thu hồi quyền của hệ thống. Hệ thống xử lý dữ liệu Cấp độ 4, Cấp độ 5 phải kiểm thử an ninh dữ liệu trước khi triển khai và khi có thay đổi trọng yếu; kết quả kiểm thử hợp lệ theo pháp luật về trí tuệ nhân tạo được dùng lại.
Để tránh chồng thủ tục, đánh giá an ninh dữ liệu với hệ thống trí tuệ nhân tạo được tích hợp trong hồ sơ đánh giá rủi ro theo pháp luật về trí tuệ nhân tạo; không lập hồ sơ riêng, không tổ chức thẩm định riêng. Bộ Công an tham gia về nội dung an ninh dữ liệu trong quy trình kiểm thử, thử nghiệm có kiểm soát do cơ quan có thẩm quyền theo pháp luật về trí tuệ nhân tạo chủ trì.
Dữ liệu dẫn xuất tạo ra từ dữ liệu từ Cấp độ 3 trở lên, gồm trọng số mô hình, tham số thuật toán, dữ liệu tổng hợp, cũng được bảo vệ. Trường hợp dữ liệu gốc chứa dữ liệu cốt lõi, bí mật nhà nước thì dữ liệu dẫn xuất được bảo vệ theo cấp độ của dữ liệu gốc; việc chuyển các sản phẩm này ra nước ngoài thực hiện theo quy định về chuyển dữ liệu xuyên biên giới.
Khi hệ thống trí tuệ nhân tạo bị đầu độc dữ liệu dẫn tới kết quả đầu ra đe dọa trực tiếp an ninh quốc gia, chủ quyền, lãnh thổ của Việt Nam, cơ quan chuyên trách bảo vệ an ninh dữ liệu yêu cầu bằng văn bản tổ chức, cá nhân khắc phục trong không quá 72 giờ. Hết thời hạn mà không khắc phục thì áp dụng biện pháp kỹ thuật khẩn cấp.
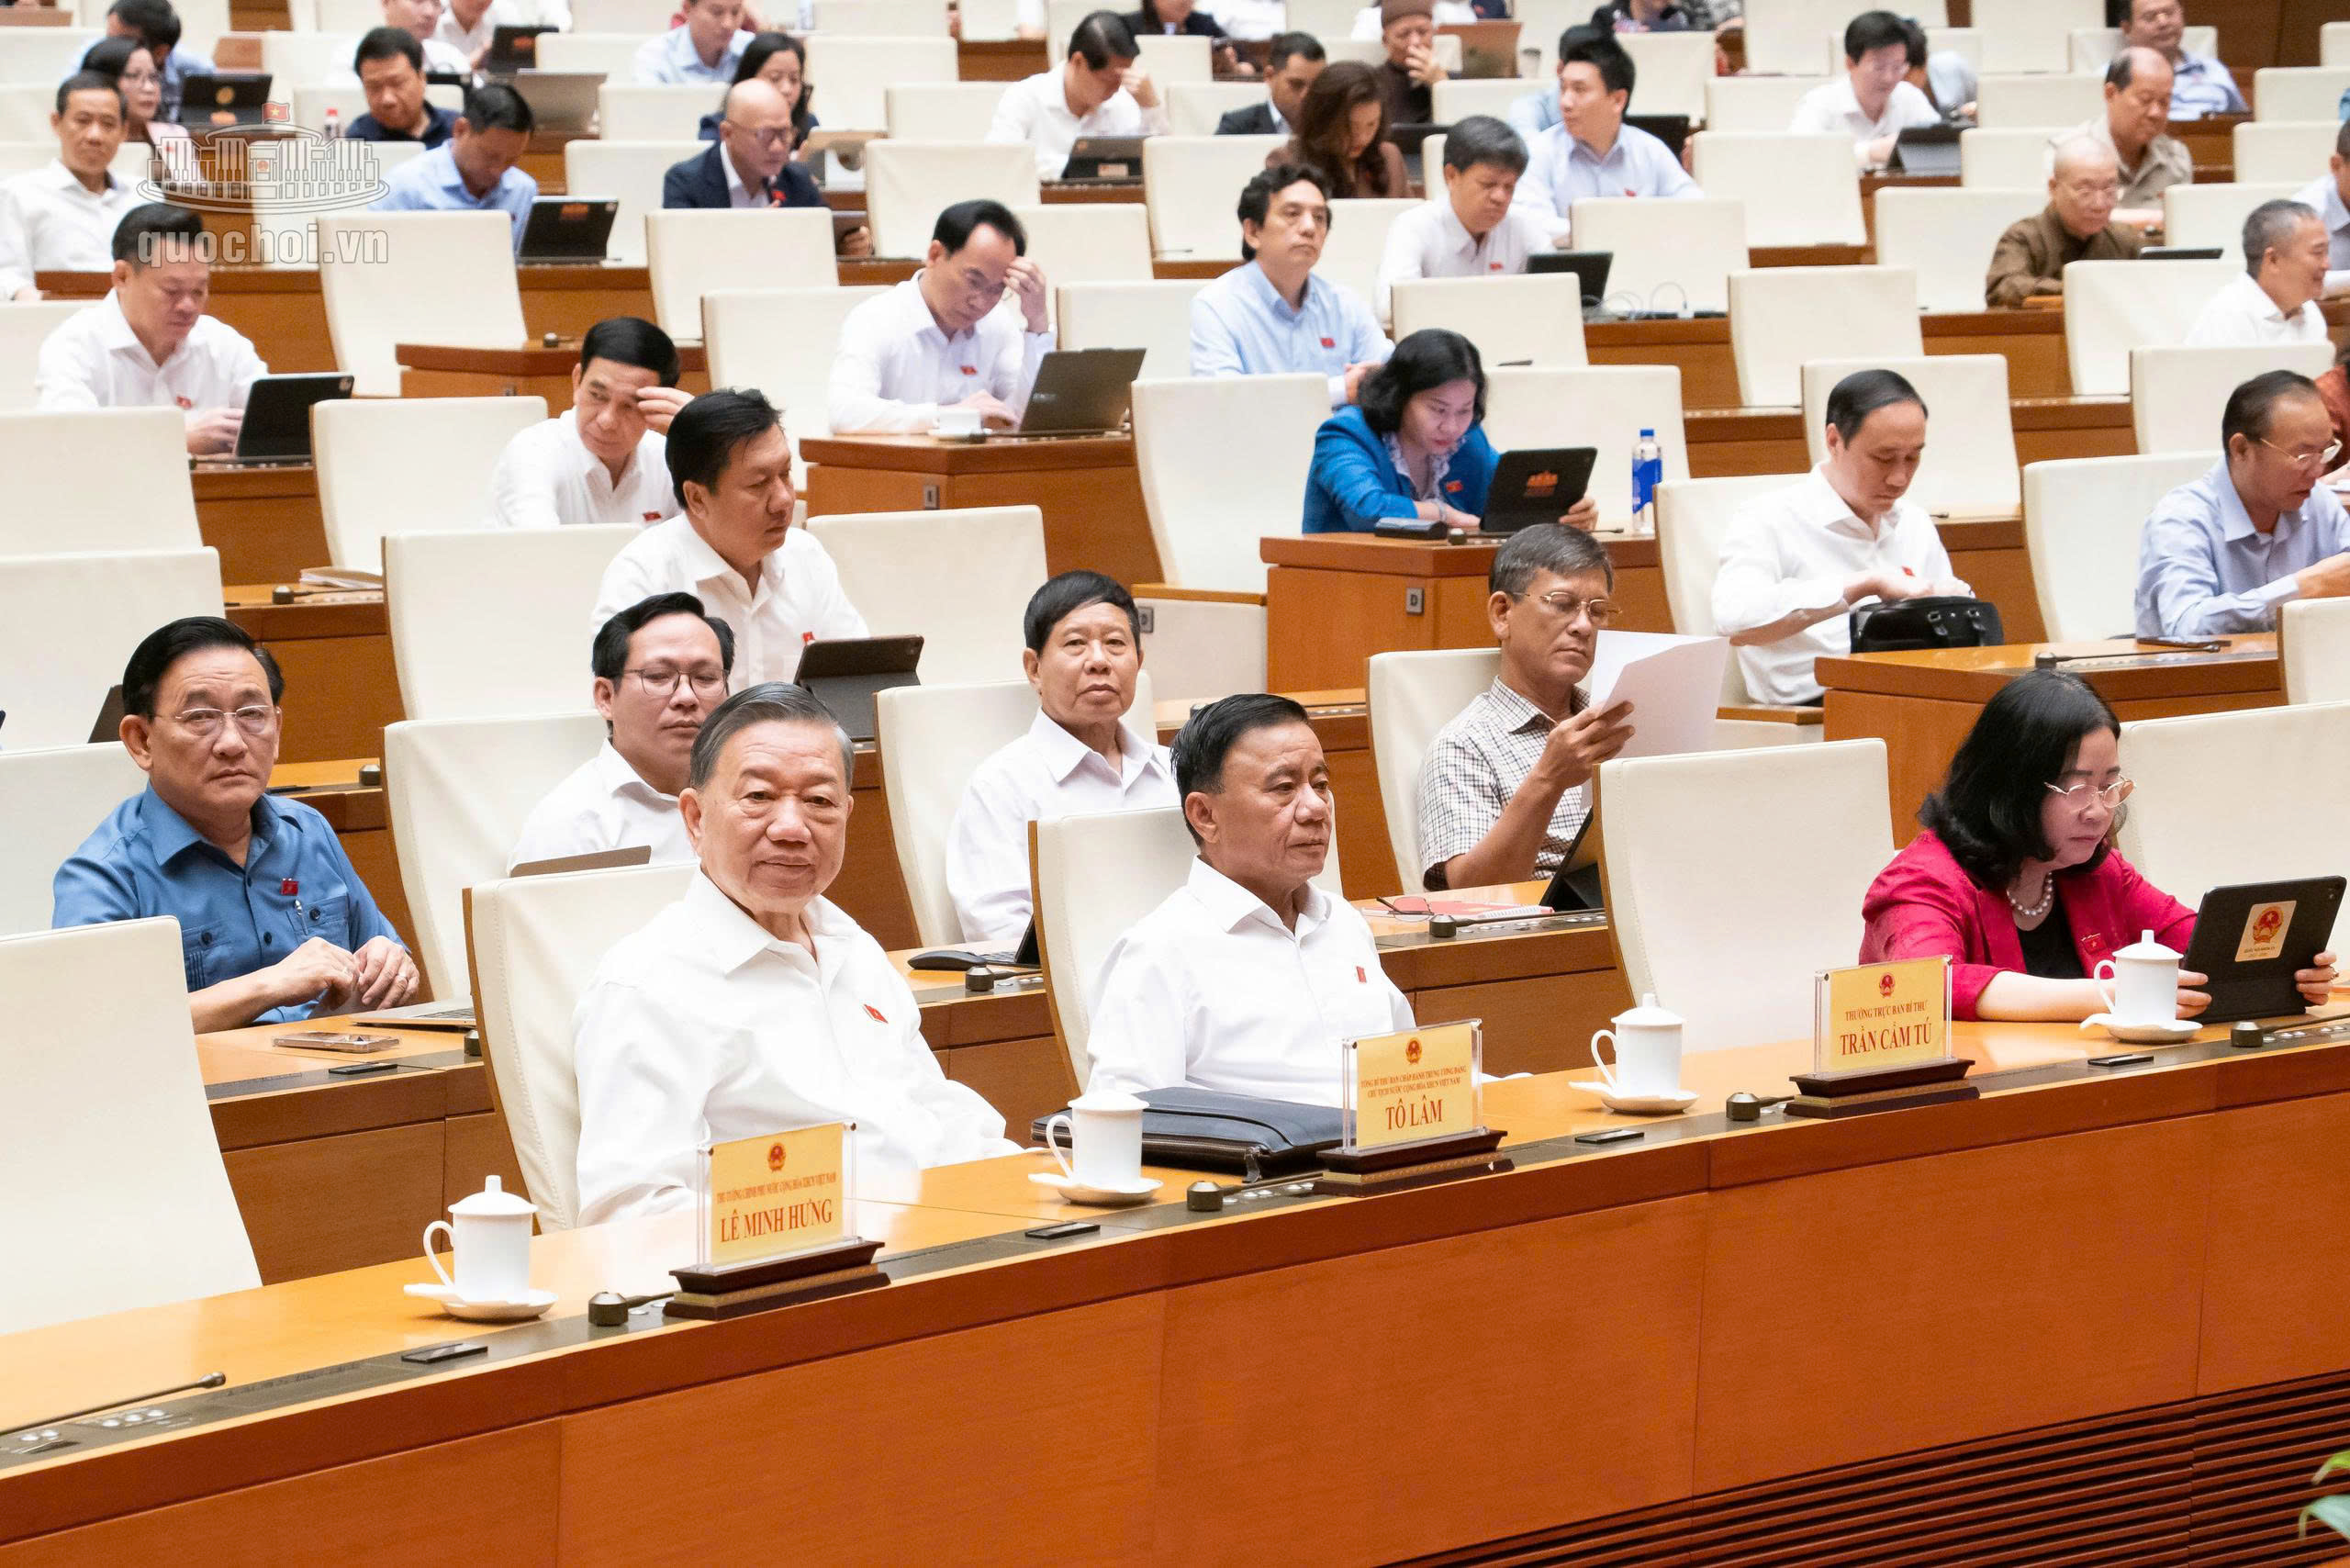
Tổng Bí thư, Chủ tịch nước Tô Lâm, Thường trực Ban Bí thư Trần Cẩm Tú và Chủ tịch Ủy ban Trung ương Mặt trận Tổ quốc Việt Nam Bùi Thị Minh Hoài tham dự phiên họp.
Hệ thống trí tuệ nhân tạo phục vụ quốc phòng, an ninh, cơ yếu phải chịu yêu cầu chặt hơn, không phụ thuộc cấp độ rủi ro của dữ liệu. Con người giám sát, kiểm soát, chịu trách nhiệm cuối cùng với quyết định của hệ thống; hệ thống không được tự quyết định áp dụng biện pháp hạn chế quyền con người, quyền công dân hay biện pháp cưỡng chế. Hệ thống không vận hành trên dịch vụ trí tuệ nhân tạo công cộng hoặc hạ tầng của bên thứ ba, trừ khi được Bộ Công an, Bộ Quốc phòng cho phép. Mô hình, công cụ, thư viện, dữ liệu có nguồn gốc nước ngoài hoặc không kiểm chứng được nguồn gốc phải được đánh giá khả năng chứa chức năng ẩn, bị đầu độc dữ liệu, truyền dữ liệu ra ngoài trước khi sử dụng.
Quản lý theo 05 cấp độ rủi ro
Theo Tờ trình, năm 2025 các hệ thống thông tin của Việt Nam ghi nhận khoảng 552.000 cuộc tấn công mạng, 5.230 cơ quan, doanh nghiệp chịu tổn hại. Cơ quan chức năng phát hiện khoảng 300 vụ rao bán hơn 1,7 triệu bản ghi dữ liệu; từ 60% tới 70% số vụ lộ, lọt dữ liệu bắt nguồn từ nhân sự nội bộ. Quy định về an ninh dữ liệu còn nằm rải rác ở Luật Dữ liệu, Luật An ninh mạng, Luật Bảo vệ dữ liệu cá nhân.
Dự thảo Luật gồm 06 chương, 29 điều, quản lý theo 05 cấp độ rủi ro tương ứng 05 cấp độ an toàn hệ thống thông tin. Dữ liệu quan trọng thuộc Cấp độ 3, dữ liệu cốt lõi thuộc Cấp độ 4, Cấp độ 5. Dữ liệu rủi ro thấp không phát sinh thủ tục; dự thảo chỉ quy định 02 thủ tục hành chính, không thành lập tổ chức, bộ máy mới.
Cùng chương với trí tuệ nhân tạo, dự thảo đặt trách nhiệm cho doanh nghiệp trung tâm dữ liệu, điện toán đám mây: không truy cập nội dung dữ liệu của khách hàng, trừ khi khách hàng đồng ý, để khắc phục sự cố hoặc theo yêu cầu của cơ quan có thẩm quyền. Chủ quản hệ thống điều khiển tự động vận hành lưới điện, nhà máy, giao thông phải xác thực nguồn gốc dữ liệu điều khiển, dữ liệu cảm biến, không phụ thuộc cấp độ rủi ro. Về mật mã kháng lượng tử, Nhà nước khuyến khích lĩnh vực tài chính, ngân hàng, thương mại điện tử, dịch vụ xác thực điện tử chủ động áp dụng, có chính sách hỗ trợ kỹ thuật cho doanh nghiệp nhỏ và vừa.
Với dữ liệu chuyển ra nước ngoài, Cấp độ 1, Cấp độ 2 không phải làm thủ tục; Cấp độ 3 tự đánh giá; Cấp độ 4, Cấp độ 5 phải được thẩm định, chấp thuận. Dự thảo chỉ cấm chuyển dữ liệu Cấp độ 5 đặc biệt quan trọng về quốc phòng, an ninh quốc gia, chủ quyền lãnh thổ theo danh mục do Thủ tướng Chính phủ quyết định. Luật dự kiến có hiệu lực từ ngày 01/7/2027; hệ thống đang vận hành có 24 tháng tự khắc phục, doanh nghiệp nhỏ và vừa 36 tháng.
Báo cáo tóm tắt thẩm tra cho biết, Ủy ban Quốc phòng, An ninh và Đối ngoại nhất trí sự cần thiết ban hành Luật, đánh giá hồ sơ đủ điều kiện trình Quốc hội tại Kỳ họp thứ Hai. Về trí tuệ nhân tạo, Ủy ban nhất trí cách tiếp cận theo nguy cơ với dữ liệu, không phụ thuộc tên gọi công nghệ; đánh giá cao việc dự thảo đã tiếp thu yêu cầu bảo vệ dữ liệu huấn luyện, ngăn chặn suy ngược dữ liệu. Ủy ban cũng cơ bản nhất trí quy định thẩm định an ninh dữ liệu thực hiện một lần, đồng thời với thẩm định an ninh mạng, không yêu cầu bàn giao mã nguồn, trọng số mô hình.